Voto Eletrônico sem Tabus e sem Fetiches – Revisitado

Editado em 22/07: Um ano depois da publicação original deste texto, o debate continua muito barulhento. O presidente continua a insistir em sua opinião desinformada, enquanto órgãos da grande imprensa tradicional [ex: Globo News] parecem querer interditar o debate.

Minha posição pessoal é que nenhum sistema é seguro. As urnas eletrônicas são ordens de magnitude mais seguras que o voto em papel. Mas não são invulneráveis como certas vozes no jornalismo querem que pensemos. O processo eleitoral nunca está perfeito. Sempre há espaço para melhoramento. Mas é preciso manter aberta a discussão, e este é o motivo da republicação deste material.

Para pesquisa qualificada sugiro as seguintes palavras-chave: Bruce Schneier, electronic, vote. Se quiser pode começar por aqui: The Problem with Electronic Voting Machines – Bruce Schneier. Como sempre, não tenho bons links em português para compartilhar. Segue abaixo o post original de 14/07/2021.

— o —

A discussão a respeito da segurança do voto eletrônico no país tem refletido a mesma polarização observada em outros domínios. De um lado, temos o presidente da república defendendo a impressão do voto, para fins de “confirmação de eventuais fraudes”. De outro lado, o pensamento majoritário do establishment defende o sistema atual de voto eletrônico como absolutamente invulnerável a manipulações. Como sói acontecer, ambos os lados da discussão se deixam levar por falácias.

(AP Photo/Eraldo Peres)

De um lado [o do Presidente] temos a fetichização do voto; a ideia de que o objeto-urna ou o objeto-votoimpresso são o alfa e o ômega da eleição. De outro temos os guardiões do tabu da Urna Eletrônica Segura e Santificada, refratários a qualquer consideração prática sobre a natureza da segurança de sistemas eletrônicos digitais e da falibilidade humana. Ambos os lados parecem esquecer, se é que chegam a considerar, que a eleição é um processo, no qual objetos físicos (urnas, canetas, pedaços de papel) são pequenos componentes de uma intrincada estrutura. Nenhuma ação isolada em determinada parte componente do sistema vai resultar em solução de qualquer problema.

O que é pior, sinto que a mera discussão do [falso] problema do voto eletrônico x voto impresso está se tornado área proibida. Noto que se quer criar uma atmosfera de repressão à discussão, a qual não posso coonestar. Até mesmo altas instâncias da república se movimentam no sentido de criminalizar a investigação do tema.

Apresento hoje a primeira manifestação do que espero venha a ser uma série de posts visando ampliar o debate sobre esta questão de interesse existencial para o Brasil – que em minha opinião está muito longe de terminar. Na verdade nunca houve debate técnico aberto sobre este tema na sociedade. É preciso envolver as pessoas no debate qualificado [a blogosfera me parece um ambiente mais adequado do que as redes sociais]. Não me furtarei a comentar sobre o assunto quando assim me aprouver, como me é garantido pela Carta Magna [embora, nessas horas, devo admitir que um domínio e um site hospedado no exterior – em uma democracia ainda sólida – fazem a diferença].

De Hashes para Hashes

A necessidade de verificação e supervisão do software dos fabricantes de máquinas de votação tornou-se urgente em 2005, quando a Diebold Election Systems foi descoberta instalando software não certificado em máquinas de quatro municípios da Califórnia, o que levou a empresa a ser acusada de mentir para as autoridades municipais e estaduais sobre o problema.

Desde 2005, as diretrizes do sistema de votação federal americano exigem que os fabricantes de urnas eletrônicas forneçam também às autoridades eleitorais um método confiável para verificar a) se as versões corretas do sistema operacional estão instaladas em suas urnas; b) se o software não foi alterado desde a instalação e c) se não há software não-autorizado rodando no sistema [nada além do sistema operacional deve rodar].

“Se o processo de validação de hash tiver que ser realizado pelo mesmo técnico do fabricante do software”, escreveu o secretário de estado na época, “então o processo de validação perde um de seus principais objetivos, que é garantir que o fabricante seja honesto e cumpra os requisitos de certificação impostos pelo estado”.

Para fazer essa verificação, a Electoral Assistance Commission [EAC – Comissão de Assistência Eleitoral] federal e os laboratórios de teste do sistema de votação, que examinam e certificam o software e hardware de votação, criam um hash “confiável” de cada programa de software eleitoral certificado para uso nas eleições nos EUA. Para os não técnicos, o hash é uma cifra criada – a partir do conteúdo do arquivo – por uma função matemática que não permite reversão [a operação inversa]. Entretanto, um mesmo documento [ou programa de computador] gera o mesmo hash. Isso permite comparar dois documentos [ou dois programas]. Esse hash é então usado como a assinatura do documento ou do programa. Um hash é geralmente do tipo:

127e6fbfe24a750e72930c220a8e138275656b8e5d8f48a98c3c92df2caba935

Um mesmo documento, uma mesma assinatura. Assim, quando as autoridades eleitorais recebem um novo software eleitoral [ou atualizações de software existente] para instalar em suas máquinas, eles geram o hash desse software e usam a ferramenta de verificação do fornecedor para comparar esse hash com o hash EAC “confiável” guardado nos arquivos seguros do Sistema Eleitoral.

As jurisdições variam na forma como conduzem as verificações de hash.

Estudo de um caso

O caso enfocado aqui aconteceu em 2020 e dá uma mostra da formidável complexidade do voto eletrônico, complexidade essa que não se deixa capturar por formulações simplistas e voluntarismos inócuos de ambos os lados da polarização política brasileira.

Em setembro de 2020, poucas semanas antes dos eleitores irem às urnas em uma das eleições presidenciais mais críticas e contenciosas do país, as autoridades estaduais no Texas souberam de um problema preocupante com o software eleitoral amplamente usado em seu estado e no país: Brian Mechler, um cientista de computação dos Laboratórios de Pesquisa Aplicada da Universidade do Texas em Austin, descobriu enquanto testava o software da Election Systems & Software [ES&S] no ano passado, que a ferramenta de verificação de hash da empresa nem sempre funcionava corretamente.

O componente não estava envolvido na tabulação de votos; em vez disso, tratava-se de uma ferramenta de diagnóstico fornecida pela ES&S para auxiliar os técnicos a verificar se o software de votação instalado no equipamento eleitoral era exatamente a versão do software certificada pelo laboratório federal e que o sistema não tinha sido alterado pelo fabricante ou qualquer outra pessoa desde a data da certificação.

Com o software ES&S no Texas foi seguido o seguinte protocolo para detecção de falhas:

  • O software extraído do equipamento eleitoral é carregado em uma unidade USB.
  • O hash EAC confiável é carregado em uma segunda unidade USB, junto com três scripts: um para fazer o hash do software extraído do equipamento de eleição; um que compara os hashes desse software ao hash EAC; e um terceiro script que relata os resultados dessa verificação.
  • As unidades USB são inseridas em um sistema autônomo isolado, nunca usado para eleições, onde a verificação de hash é de fato conduzida.
  • O script que verifica os hashes é um aplicativo de código aberto chamado “diff”; o script que compõe os relatórios é um item separado do pacote do software, e de autoria da ES&S.

No fim do processo de inspeção, Mechler encontrou o problema no script de relatório, que indicava hashes iguais mesmo quando não havia dois hashes sendo comparados. Isso foi descoberto por acidente quando Mechler um dia se esqueceu de carregar no sistema o hash EAC confiável que fazia a verificação.

No relatório que escreveu para o gabinete do secretário de estado, Mechler criticou a ES&S por produzir um roteiro de verificação mal escrito [uma falha, portanto, de processo].

O script deveria ter executado verificações explícitas sobre a existência dos dois arquivos que estão sendo comparados, devendo falhar ruidosamente caso um deles não exista. Este bug indica que a ES&S não desenvolveu seu processo de verificação de hash com […] qualidade suficiente

Mas não foi apenas a ES&S que falhou em verificar a precisão do script. Os fornecedores são obrigados a incluir o método ou ferramenta de verificação no pacote de seu software de votação. Mas não há indicação de que os laboratórios concretamente verificam se os métodos e ferramentas de verificação do software fornecidas pelo fabricante funcionam; eles simplesmente verificam se o fornecedor enviou a ferramenta.

O Government Accountability Office [GAO – Escritório de Auditoria do Governo] reconheceu esse problema há mais de uma década em um relatório publicado em 2008. O GAO aconselhou o EAC a criar um repositório certificado de software de urnas eletrônicas, estabelecer procedimentos para conduzir verificações de hash desse software e criar um protocolo para testar as ferramentas de verificação de hash do fornecedor e certificar-se de que funcionam.

Quatro anos depois, no entanto, o GAO observou que o EAC havia ignorado seus conselhos e não tinha planos de desenvolver padrões para ferramentas de verificação de hash ou um protocolo de teste para verificar se funcionavam corretamente. Isso significava, escreveu o GAO, que as jurisdições estaduais e locais não teriam “os meios para verificar de forma efetiva e eficiente se os sistemas de votação usados ​​nas eleições federais estão usando o mesmo software que os certificados pela EAC”.

A falha relatada aqui refere-se a apenas um dos componentes do software [a aplicação que gera o relatório do sistema]. Mas veja que em qualquer dessas fases uma vulnerabilidade pode estar à espreita; nas pessoas, nos dispositivos, nos procedimentos, etc. Eu poderia passar dias [ou meses] postando sobre problemas semelhantes. Eu poderia até mesmo citar as suspeitas que eu mesmo tive sobre as urnas eletrônicas, vividas pessoalmente na jornada eleitoral de 2000. Mas deixo para depois. Fico com a análise fria dos fatos.

De fato, estou começando a pesquisa para uma revisão sistemática dos artigos acadêmicos que apontam problemas nos sistema de votação eletrônicos – que espero publicar aqui quando as circunstâncias permitirem. Já no início do trabalho noto que, ao contrário do Brasil, artigos críticos ao voto eletrônico pululam na Internet anglófona, notadamente nos EUA. Essa revisão poderá ser o primeiro post da discussão que pretendo encetar na medida em que o ciclo eleitoral de 2022 evolui.


Fonte consultada e citada: https://zetter.substack.com/p/votings-hash-problem-when-the-system

Os Outros Já Tiveram Todas as Ideias

Nos fóruns de desenvolvedores e empreendedores que frequento, tem ficado muito comum ouvir coisas com mais ou menos o seguinte teor:

Imagem: Pexels.com

Estou começando a desconfiar de quem diz que ainda existem inúmeros problemas para resolver neste mundo. Eu faço uma pesquisa rápida no Google para qualquer ideia que eu tenha e adivinhem? O nicho já está cheio de concorrentes no campo. Como iniciar uma startup hoje em dia? Sim, eu sei, é preciso se diferenciar. Sim, eu sei, é a execução que importa. Mas é desencorajador colocar as esperanças em um mercado que já está cheio de outros que começaram seu progresso quando eu era ainda um iniciante.

Como abordar essa exasperação?

Esse parece ser um familiar poço de desespero. Escritores são propensos a ansiedades semelhantes. “Tudo o que vale a pena dizer já foi dito. Mas, como ninguém estava ouvindo, é preciso dizer de novo” – assim escreveu André Gide. Curiosamente, Goethe já havia defendido o mesmo ponto um século antes. Jean de La Bruyère havia dito a mesma coisa no século XVII. Agostinho havia escrito mais ou menos a mesma coisa no final da Antiguidade. E o Eclesiastes havia vencido a todos séculos antes disso: “Não há nada de novo sob o sol”.

Eu também estou na corrida. Não tenho autoridade alguma para falar sobre o que leva uma startup ao sucesso – noto aqui que eu não sou muito fã do termo “startup”, que remete às panelinhas universitárias da elite econômica. Contudo, também tenho ideias originais, portanto sei em primeira pessoa que há ainda muito espaço para a inovação. Eu vejo que as tensões desencorajadoras não estão no espaço da criação, e nem na capacidade de realização. Estão em outros fatores, como capacidade de crédito, rede de relacionamentos, ambiente de negócios, etc. Meras externalidades.

Estou convencido também de que grande parte do problema se resume à uma questão de perspectiva: o que você procura é um segmento/categoria de mercado novo ou maduro? Segmentos de mercado recém inaugurados trazem muitas oportunidades, e há muitos deles ao redor. Nós desenvolvedores precisamos saber usar um novo mercado ao nosso favor.

Se eu realmente me atrevesse a dar um conselho, eu descreveria exatamente o que estou fazendo agora, e diria mova-se rapidamente começando nas áreas que seus concorrentes já validaram e aprenda a evitar os erros que eles cometeram no passado. Faça o possível para se diferenciar com base no feedback do seu mercado.

A concorrência é inevitável, mas pode ser aproveitada para aumentar seu aprendizado sobre o mercado e as necessidades do seu cliente, se souber como analisar sua estatística. Ela é positiva na medida em que é muito mais fácil ter várias empresas validando e/ou invalidando um novo espaço do que você fazer isso sozinho.

O ciclo de vendas para mercados novos e não comprovados geralmente é muito lento, pois eles exigem educação [exposição ao produto] e mudança de comportamento do consumidor. Então por que não deixar que os primeiros a adotar seu produto se encarreguem naturalmente disso antes de você conquistar uma participação significativa no mercado?

Unicórnios

Se você está tentando montar uma startup unicórnio este post não é para você [e apenas minha sôfrega imaginação te vê frequentando este blog].

Mas se você – como eu – quer ter um negócio real, ou alguma coisa própria, na internet, e acha que tem uma solução competitiva para algum problema – o sucesso obviamente será decorrente, então você e eu só precisamos fazer algo melhor do que o que já existe [e tratar de espalhar bem a novidade]. Onde as Big Techs são catedrais nós seremos bazares. Pense em uma feira onde servem os mesmos tipos de comida e como os chefs conseguem dar seu toque pessoal aos sabores, diferença que reflete na qualidade, clientela, e na atmosfera geral.

Há muitas maneiras de fazer algo melhor. Quase sempre é possível tornar um produto ou serviço de tecnologia melhor, com maior velocidade, com interface do usuário mais intuitiva, mais especializado para uma tarefa específica, e assim por diante.

Deve-se também ter em mente que o primeiro no mercado nem sempre é o mais bem-sucedido; muitas vezes é o segundo no mercado, ou mesmo o décimo, desde que o projeto deles tenha a melhor execução. O Facebook não era muito melhor do que o Myspace, e, embora as pessoas esqueçam, havia dezenas de outros sites que competiam pelo mesmo espaço naquela época. Tudo o que o Facebook fez melhor foi apresentar uma interface de usuário melhorada e segmentar um público específico (universitários, na época). A expansão para outros públicos veio depois.

Enfim, o resumo é que, mesmo que uma ideia tenha sido feita, será que ela foi feita de modo definitivo, do jeito que você quer, ou do jeito que o público quer? Quero acreditar que sempre há escolhas – especialmente quando não tentamos ser unicórnios.

Um produto Mínimo Viável não é mais suficiente

Imagem: Pexels.com

No palavreado das startups, um produto mínimo viável (PMV), é um produto com recursos suficientes para atrair clientes pioneiros e validar uma ideia de produto ainda no início do ciclo de desenvolvimento.

O conceito de PMV desempenha um papel central no chamado desenvolvimento ágil. Em setores como software, o PMV é uma ferramenta valiosa para ajudar a equipe de desenvolvimento a receber feedback do usuário o mais rápido possível para iterar na melhora do produto.

O que é PMI?

Este é um conceito originário da metodologia Lean Development [desenvolvimento enxuto]. A abreviação vem do inglês Minimum Awesome Product, [Produto Mínimo Incrível – PMI]. “Incrível” aqui significa exatamente isso – um produto que os consumidores chamarão de incrível. Eles não esperam nada menos em 2022.

O PMI é uma evolução do PMV e uma forma de evitar que o produto mínimo viável seja muito “mínimo”. Hoje em dia, os usuários já são muito acostumados a uma “experiência” gráfica e não estão dispostos a explorar um site com Times New Roman preto sobre um fundo branco e um botão “Inscrever-se” – Embora haja quem vá ao outro extremo e carregue seu PMV com excesso de animações, imagens, vídeos e outros efeitos especiais extravagantes.

A principal distinção de um PMI quando comparado a um PMV é que o PMI tem um conjunto de recursos um pouco mais amplo, além de também levar em contar o design da interface e da experiência do usuário [UX]. O PMI usa os elementos que os usuários estão acostumados a encontrar em aplicativos do mesmo tipo. Um design de interface bem estruturado tende fazer o usuário acreditar que o aplicativo é mais eficaz do que um outro com um design mais despojado. Além disso, é preciso ter sempre em vista a maneira como seus concorrentes projetam seus produtos. O seu não deve parecer mais tosco em comparação.

De qualquer forma, é claro que um produto mínimo viável sempre deve aspirar ser um um produto mínimo incrível. O pressuposto de um PMV foi sempre a qualidade do conjunto de recursos e não qualidade final. Ele deve ter o conjunto mínimo de recursos necessários, mas construídos e projetados com o melhor padrão. Resumindo: se o seu negócio é vender pizza, o seu produto mínimo viável deve ser uma pizza que seja incrível.

The Merge: A Esperada Fusão do Ethereum se Aproxima

Em breve, a rede principal da blockchain Ethereum se fundirá com o sistema Beacon Chain. Neste post discutimos brevemente os principais aspectos da operação e das tecnologias envolvidas.

Imagem: Pexels

O evento marcará o abandono – no âmbito do Ethereum – do sistema de validação de transações baseado no método da “prova de trabalho” [proof-of-work, usado pelo Bitcoin] e a transição completa para uma nova abordagem chamada de “prova de participação” [proof-of-stake – ver abaixo]. A data para o acontecimento havia sido definida vagamente como o segundo trimestre de 2022. Alguns canais da Internet especulam que será em agosto. Não sei até que ponto a atual crise nas criptos interfere no cronograma.

Essa movimentação prepara o cenário para futuros melhoramentos de escala nessa rede, incluindo a adoção da tecnologia ‘sharding’ [ver notas, no final], que vai trazer inovações ao processo de validação. A fusão, também conhecida como “The Merge”, pretende reduzir o consumo de energia do Ethereum em ~99,00%.

The Merge – o que é

“The Merge” é um “upgrade” na rede Ethereum, que vai substituir o atual mecanismo de consenso baseado na “prova de trabalho” (PdT) por um mecanismo de consenso chamado de “prova de participação” (PdP), mais sustentável, eficiente e seguro. A partir da fusão, todos os blocos no Ethereum serão produzidos via PdP. A PdP já está ativa na rede Ethereum e passou por seu primeiro hard fork em outubro de 2021.

Discussão

Ethereum em seu estado atual usa o método da prova de trabalho para garantir o consenso entre os milhares de chamados “nós” na rede. A PdT é confiável e segura, mas consome muita energia. Para produzir cada bloco na rede, o processo envolve calcular códigos alfanuméricos válidos – chamados hashes – para verificar as transações e adicionar o próximo bloco ao blockchain. Para isso os participantes precisam usar equipamento com unidades de processamento [GPUs] poderosas e famintas de energia.

A prova de participação, por outro lado, pretende garantir a segurança da rede de uma maneira diferente: o validador precisa provar é um participante [daí o nome], um stakeholder, com claro interesse no bom andamento das transações da rede.

Essa prova do interesse na participação consiste no depósito de 32 ETH – uma quantia considerável. Qualquer pessoa pode fazer esse depósito e se tornar um nó validador – um nó que participa do algoritmo de consenso da rede.

Se você depositar mais de 32 ETH, você receberá vários “slots validadores”. A recompensa pelo status de validador é uma comissão das taxas de transação validadas em seus slots. Os requisitos de hardware aumentam quanto mais você participar como validador.

O protocolo determina que 2/3 de todos os validadores ativos assinem a finalização de um bloco. Se um agente malicioso tentar adulterar o protocolo usando um grande número de validadores para reverter um bloco finalizado, seus fundos sofrerão cortes – o que significa que perdem parte de, ou todo, o ETH depositado previamente. Isso torna os ataques extremamente caros e, portanto, improváveis.

A PdP não requer o mesmo hardware poderoso, de uso intensivo de energia que a PdT. Qualquer hardware relativamente recente deverá ser capaz de executar o software necessário para operar um nó de participação de 32 ETH.

Comparando os dois métodos

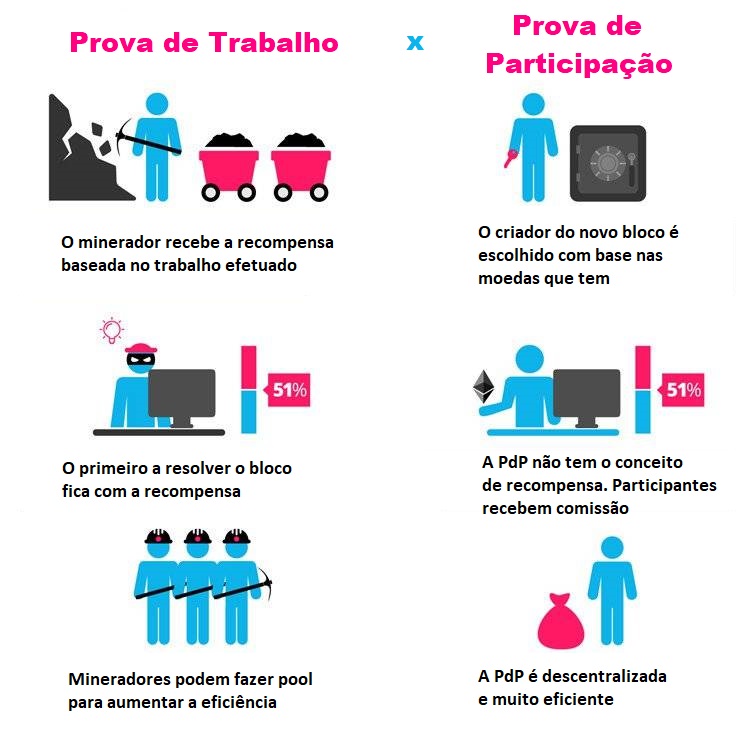
A PdP busca uma maior resistência à centralização e à censura. PdT e PdP são bastante semelhantes. Ambas são sistemas que não dependem de confiança [trustless], onde qualquer pessoa pode participar. Ambos os processos se baseiam no fato de que se torna exponencialmente difícil atacar a blockchain à medida que mais blocos são adicionados; é dispendioso ser um validador. O impacto que você tem na rede e, portanto, as recompensas que você pode ganhar, são proporcionais à quantidade de recursos econômicos que você coloca (hardware de computador e eletricidade no caso da PdT – moedas em PdP). No entanto, existem diferenças importantes entre os dois métodos.

Gráfico: Vox Leone

Para minerar em uma rede PdT, é preciso investir em hardware especializado, ter acesso a uma fonte de energia barata e confiável e ter um nível substancial de habilidade técnica para administrar e manter sua “fazenda de mineração”. É possível minerar em pequena escala, mas as peculiaridades das leis econômicas tornam difícil competir com fazendas de mineração maiores e mais ricas.

A prova de participação parece ser mais amigável para os participantes menores da blockchain. Para participar como validador e começar a apostar, é preciso depositar 32 ETH (é possível com menos, mas foge ao escopo deste post). O equipamento necessário para se tornar um nó e participar do consenso de PdP pode ser qualquer hardware de consumo razoavelmente moderno.

A prova de participação e o consumo de energia

Na prova de trabalho, quem resolver o bloco primeiro recebe a recompensa. Ou seja, a PdT é uma “corrida armamentista”. Se você tiver mais capacidade de computação [taxa de hash] do que seus concorrentes, é mais provável que você ganhe. O resultado final é que os mineradores PdT trabalham com 100% de capacidade, 24 horas por dia. Essa demanda extrema de energia continua a crescer com o valor das recompensas nos blocos que eles estão tentando ganhar.

Por outro lado, na prova de participação os proponentes do bloco são selecionados aleatoriamente – removendo completamente a exigência de uma corrida armamentista. Não há como aumentar a probabilidade de que qualquer nó específico seja escolhido para propor um bloco – portanto, não há necessidade de consumir cada vez mais energia para melhorar suas chances competitivas.

Como os nós PdP são estimados em 99% (ou mais) mais eficientes do que seus equivalentes PdT, o PdP representa um grande avanço para a eficiência energética da tecnologia blockchain.

— o —

Notas

Sharding e Beacon Chain

Sharding [fragmentação] é o processo de dividir um banco de dados horizontalmente para distribuir a carga – é um conceito comum em ciência da computação. No contexto do Ethereum, o sharding funcionará com outros módulos para dividir os rollups da camada 2 em fragmentos de rede, distribuindo o fardo de lidar com a grande quantidade de dados necessários para rollups em toda a rede. Os fragmentos podem ser pensados também como sub-redes na blockchain. O propósito é reduzir o congestionamento da rede e aumentar as transações por segundo.

O Beacon Chain contém toda a lógica para manter os fragmentos de rede [shards] seguros e sincronizados. A Beacon Chain coordenará os validadores da blockchain, encaminhando-os aos fragmentos nos quais eles precisam trabalhar. Também facilitará a comunicação entre os fragmentos, recebendo e armazenando dados de transação dos fragmentos que podem ser acessados por outros fragmentos. Isso dará aos fragmentos um instantâneo do estado do Ethereum para manter tudo sincronizado.

Triplo halving

“The Triple Halving” é o nome que a comunidade Ethereum dá à grande queda na emissão de ETH que ocorrerá quando “The Merge” ocontecer e o Ethereum estiver totalmente portado para o algoritmo de prova de participação. “The Triple Halving” é uma brincadeira com o “Halving” do Bitcoin. Enquanto o Bitcoin reduz pela metade sua taxa de emissão a cada 4 anos, o Ethereum verá sua taxa de emissão reduzida em cerca de 90% no momento da fusão. Isso é equivalente a 3 Bitcoin “halvings” acontecendo ao mesmo tempo. O Ethereum experimentará uma redução de emissão repentino, o que levará mais de 12 anos para ser correspondido na rede do Bitcoin.

Fontes:

https://ethereum.org

https://ethmerge.com

Aborto: Histórico na Web Usado para Incriminar Mulheres

Com a recente rejeição da decisão ‘Roe v. Wade’ pela Suprema Corte dos EUA, o tema da privacidade reprodutiva ganha dimensão cada vez maior no debate público.

Imagem: Pexels

Espero que meu esforço em tratar do assunto com objetividade e sensibilidade neste post tenha resultado em algo aceitável e útil.

Pesquisadores de Segurança & Privacidade têm alertado há tempos que o histórico de atividade na internet pode ser usado para processar mulheres que um dia chegaram a procurar aborto. A julgar pelos fatos, os pesquisadores foram conservadores em sua previsão, pois, na verdade, isso já teria acontecido, segundo uma reportagem do Washington Post de 2015.

De acordo com o artigo, uma mulher de Indiana recebeu uma sentença de 20 anos de prisão (link em inglês) com base, em parte, nas mensagens de texto que ela enviou (embora essa condenação depois tenha sido anulada).

O caso provocou reações em vários países ao redor do mundo. Uma organização que encaminha mulheres para o procedimento de aborto em países com leis menos restritivas diz na reportagem do Post que eles agora passaram a usar aplicativos de mensagens criptografadas, como o Signal, além de redes virtuais privadas (VPN), para minimizar as pegadas de suas pesquisas na web.

O site MSN reporta que em alguns casos ao longo dos anos, “promotores americanos usaram mensagens de texto e pesquisas online como provas contra mulheres enfrentando acusações criminais (link em inglês) relacionadas com o fim de suas gravidezes”. Diz o MSN:

Apesar da crescente preocupação de que a intrincada rede de dados coletados por aplicativos de fertilidade, empresas de tecnologia e corretores de dados possam ser usados para provar uma violação das restrições ao aborto, na prática a polícia e os promotores já se serviram de dados mais facilmente acessíveis – coletados de mensagens de texto e pesquisas do histórico de navegação em telefones e computadores. Esses registros digitais das vidas das pessoas comuns às vezes são entregues voluntariamente, ou então obtidos com um mandado judicial, e têm fornecido um tesouro de informação para as agências de aplicação da lei. “A realidade é que usamos nossos telefones para tudo hoje em dia”, disse Emma Roth, advogada do National Advocates for Pregnant Women. “Existem muitas, muitas maneiras pelas quais a repressão policial pode analisar a jornada de alguém em busca de um aborto através dos numerosos sistemas de vigilância digital…”

As mulheres são punidas por interromper a gravidez há anos. Entre 2000 e 2021, mais de 60 casos nos Estados Unidos envolveram alguém sendo investigado, preso ou acusado por supostamente interromper sua própria gravidez ou ajudar outra pessoa, de acordo com uma análise da If/When/How, uma ONG de justiça reprodutiva. A IWH estima que o número de casos pode ser muito maior, porque é difícil acessar coordenadamente os registros de todos os municípios do país.

Vários desses casos se basearam em mensagens de texto, histórico de pesquisa e outras formas de evidências digitais.

Esta é uma razão pela qual a privacidade dos dados, assunto recorrente neste blog, é de importância vital. Nos deixamos iludir pela aparente estabilidade do presente, sem atentar para o fato de que as leis podem mudar repentinamente, em um átimo, por um ato unilateral de um governo autoritário, e os registros das atividades dos cidadãos – muitas delas não são mais legalizadas – podem passar a ser usados para persegui-los.

Rios de sangue foram interrompidos nos lugares onde o aborto foi legalizado, ou passou a ser tolerado. Estatísticas confiáveis mostram que o número de mulheres que morrem de abortos clandestinos, ou no parto, ou assassinadas pelos homens que as engravidaram – mas que não querem que elas tenham seus filhos – cai drasticamente quando o acesso ao aborto é garantido.

A abordagem científica considera o aborto um problema de saúde pública, logo, a maneira inteligente de prevenir o aborto – de acordo com 10 em cada 10 cientistas – é investir na prevenção de gravidezes indesejadas.

O Capitalismo de Vigilância

Este debate traz de novo para o primeiro plano as ameaças colocadas pela vigilância governamental institucionalizada e pelo Capitalismo de Vigilância, no qual nossas informações online são vendidas repetidamente, a todo momento, por grandes corporações. O que acontece, nesse ambiente inquisitório em que vivemos hoje, quando alguém quiser apenas se educar sobre o aborto? Onde é ele empregado? Como ele é feito? Em uma sociedade como a dos EUA, adepta à litigação e com baixa tolerância criminal, tudo isso agora pode ser considerado informação passível de acusação.

Uma hipótese para estudo

Meus cálculos em um guardanapo [teoria dos grafos] parecem indicar que bastam apenas três pontos de dados para dar início à suspeição de que um aborto aconteceu.

Cenário Aa:

Alice é uma mulher do seu tempo, que tem relacionamentos, usa redes sociais e consome na Internet usando meios modernos de pagamento.

Eva é uma analista de dados que trabalha para um grupo antiaborto que se reporta à polícia, e seu trabalho é vigiar a Internet à procura de desviantes reais e imaginários. Os dados que Eva extraiu da Internet indicam que:

  • Alice comprou um teste de gravidez – informações de cartão de crédito
  • Alice cortou a ingestão de álcool – informação derivada do levantamento do consumo de Alice
  • Alice começou aulas de yoga – informação encontrada nos perfis sociais

Eva faz suas deduções e espera que Alice faça o anúncio da gravidez no Instagram a qualquer momento, como ela costuma fazer com tudo

Alice posta o anúncio da gravidez.

Ação: Eva agenda para dali a nove meses uma nova checagem do histórico de Alice para verificar o resultado da gravidez. Se o bebê não for detectado no tempo devido: Investigar/Processar possível aborto.

Cenário Ab: Alerta – ação imediata requerida:

  • Alice não postou resultados do teste de gravidez no Instagram – como ela faz com tudo
  • Alice fez uma pausa nas mídias sociais
  • Alice começa a visitar sites de medicina alternativa
  • Alice reserva uma passagem para o México [Eva sabe – pelas redes sociais – que Alice não gosta do México]

Ação: Procurar/Investigar/Processar AGORA.

Nos dias de hoje esse tipo de vigilância certamente está ao alcance, não só dos agentes da Lei, como também de qualquer instituição formada por “cidadãos preocupados” [como os grupos radicais antiaborto que abundam na América do Norte]. Qualquer pessoa motivada e capaz pode ter acesso a poderosas ferramentas de Extração e Análise de Dados.

Para concluir

As mulheres estão no foco das atenções neste momento, mas à medida que novas leis entrarem em vigor, homens também poderão ser processados por atos como “auxiliar” um aborto. O que pode incluir qualquer coisa, desde pesquisar, dizer a alguém onde o aborto está disponível, dizer a alguém que o aborto está disponível, informar quais drogas podem causar um aborto espontâneo, etc. Na verdade, em alguns estados americanos, é possível ser processado por sugerir a uma mulher que ela saia do estado para fazer um aborto.

As consequências do acirramento da repressão ao aborto são bastante simples de prever. Abortos vão continuar a acontecer, apenas em circunstâncias diferentes. Os “fazedores de anjos” vão continuar a existir. (*) Nos países de fala alemã, nos tempos em que o aborto ainda era ilegal, os que prestavam ajuda no aborto recebiam o apelido eufemístico “Engelmacher” (traduzido literalmente como “fazedor de anjo”). E as coisas eram como na canção sombria e cínica “A Velha Fazedora de Anjos (Engelmacherin)”, de Gerd Bronner: “com seu instrumento sem antisséptico, ela não fez um anjo, ela fez dois”.

Nada vai mudar. Exceto dinheiro. Esse vai mudar de mãos.

— o —

Post Scriptum

Os “não nascidos” são um grupo conveniente de pessoas para defender. Eles nunca fazem exigências; são moralmente descomplicados, ao contrário dos encarcerados, viciados ou dos cronicamente pobres; eles não se ressentem de sua condescendência nem reclamam que você não é politicamente correto; ao contrário das viúvas, eles não pedem que você questione o patriarcado; ao contrário dos órfãos, eles não precisam de dinheiro, educação ou creche; ao contrário dos imigrantes, eles não trazem toda aquela bagagem racial, cultural e religiosa que você despreza; eles permitem que você se sinta bem consigo mesmo sem nenhum esforço para criar ou manter relacionamentos; e quando eles nascem, você pode então esquecê-los, porque eles deixam de ser não nascidos.

Você pode amar e defender o não nascido sem ter que arriscar substancialmente seu próprio dinheiro, poder ou privilégio, sem ter que reimaginar as estruturas sociais, sem pedir desculpas ou fazer reparações a ninguém. Os não nascidos são, em suma, as pessoas perfeitas para amar se você quiser afirmar que ama Jesus, mas na verdade, no fundo, não gosta das pessoas que respiram.

Prisioneiros? Imigrantes? Os doentes? Os pobres? Viúvas? Órfãos? Todos os grupos que são especificamente mencionados por Jesus? Todos eles são sacrificados em favor dos não nascidos.

Pastor Metodista David Barnhart – Birmingham, Alabama

O Smartwatch e o Autoconhecimento

Na filosofia, ainda não é uma questão decidida que o ‘mandamento’ “conhece a ti mesmo” possa ser realmente seguido, uma vez que não está claro que haja algo para conhecer.

Imagem: Pexels

No final de tudo, o “eu” [link] pode muito bem ser o pote de ouro no fim do arco-íris: pode simplesmente não existir. O eu pode ser uma ilusão, como sustentava a maioria das correntes da filosofia budista clássica; ou pode ser um “buraco de ser no coração do Ser”, como sugeriu Jean-Paul Sartre um tanto desconsoladamente; ou pode ser perfeitamente real, mas, por definição, além dos limites da cognoscibilidade.

A religião do corpo

Se você se convencer de que o mundo é complexo demais para a razão humana – como querem os adeptos da terra plana e outros milhões de infelizes sem luz que vagam pela redes, e que para você ele é definitivamente opaco ao conhecimento, sujeito aos desígnios de um Deus irascível, existem várias maneiras diferentes de reagir para superar o sentimento de frustração. Você pode decidir “seguir o fluxo”; viver seus dias na feliz ignorância de sua “verdadeira” natureza, mas em harmonia sentimental com o mundo ao seu redor.

Ou você pode voltar sua atenção para o seu corpo, como a coisa mais próxima que você vai chegar do próprio eu, e tentar aprender tudo o que puder sobre ele. Tentar encontrar seu equilíbrio e livrá-lo da decadência e da impermanência. Ao fazer isso, com o tempo você e seus pares podem vir a acreditar que as informações derivadas desse tipo de investigação podem ser consideradas realmente como autoconhecimento no sentido mais amplo.

Essa impressão de que o conhecimento das “estatísticas vitais” do corpo (velocidade, resistência, elasticidade, etc.) é um bem em si mesmo se torna particularmente atraente quando é apresentada não apenas como algo útil, mas como algo agradável. E não há maneira mais eficaz de tornar o aprendizado agradável do que transformá-lo em um game; fazê-lo depender da intermediação de algum dispositivo novo, prático e elegante, uma mistura de tecnologia e novidade – um gadget que não existia apenas alguns anos antes.

Em um mundo inundado com esses novos dispositivos, não é de todo surpreendente descobrir que o autoconhecimento que muitas pessoas buscam agora não é nada mais do que pode ser revelado pelo AppleWatch ou pelo Fitbit.

Anexar alguma recompensa tangível – como o progresso nas etapas de um videogame – a atividades cotidianas, como caminhar ou correr, parece estar muito de acordo com os interesses das empresas de tecnologia – com a benção de todos os governos – que querem a todo custo que você integre completamente o produto deles à sua vida e interaja com esse produto o tanto quanto possível.

Na China já se atribui “créditos sociais” (ou os deduz, no caso daqueles corajosos o suficiente para se opor ao governo) a tarefas mundanas, como participar de sessões de ioga, ou visitar um parente idoso. Esse crédito é instrumental na hora de adquirir uma casa ou usufruir certos privilégios. Nada se transaciona sem uma consulta a esse banco de dados.

Aplicando o manual aperfeiçoado pela China, governos e corporações de todo o mundo usam a psicologia comportamental e a neurociência para manipular as pessoas das mais variadas maneiras. Os algoritmos subtraem a liberdade de nossas mentes misteriosas e insondáveis, mantendo-as cativas e firmemente focadas na torrente de informação que sai das pequenas telas dos smartphones, simulacro da realidade do mundo exterior.

Neste ponto, devo anotar, confesso que eu não tenho certeza de que devamos abandonar totalmente a psicologia comportamental. Alguma “gameficação” na vida pode ser divertida e útil. Por exemplo, quando faço um curso online [como é usual nestes tempos pandêmicos], não posso negar que gosto muito de ganhar pontos, de subir de nível e das medalhas, e acho que isso de alguma forma ajuda a aprender melhor, mais rápido e com mais prazer. Mas minha posição é a de que a neurociência não deve ser praticada à custa do nosso mundo íntimo, misterioso e invisível ao de fora.

Conhece a ti mesmo

A opinião de Nietzsche sobre “conhece ti mesmo” é interessante: “Uma coisa conhecida é uma coisa que não é mais preocupante.” Assim, na visão nietzscheana, a expressão “conhece a ti mesmo” pode ser interpretada como uma injunção para se tornar objetivo e direcionar a atenção quase inteiramente para o mundo exterior, para a realidade crua dos fatos.

Mas tenho para mim que essa Máxima Délfica, tal como usada por Sócrates, tem um cunho mais literal. Ele era um filósofo e, como tal, praticava o que talvez seja o único método confiável para ter sucesso em um empreendimento: um mergulho profundo no perigoso inconsciente. Um empreendimento que, ao mesmo tempo em que envolve uma transformação interior, também traz o Céu à Terra.

Infelizmente, essa parece ser uma tarefa quase impossível na era das redes sociais, de emoções fáceis induzidas pelos torpes algoritmos e quase completa incapacidade de foco e raciocínio. Alguns sustentam que Napoleão chegou a sentir um chamado para a filosofia – notadamente de Maquiavel, mas mesmo naquela época amigável à introspecção pareceu mais fácil para ele partir para conquistar o mundo, em vez de enfrentar o reino interior.

Portanto, um mergulho profundo no inconsciente – hoje negligenciado – não é para todos, a menos que se esteja a procura de alívio para aflições mentais ou fazendo um balanço da vida na hora da morte (ou coisa pior). Se o seu Fitbit está a dizer que você precisa de uma corrida na praia [e dos consequentes likes dos seus seguidores], não há tempo a perder em aventuras introspectivas.

A pulsão coletiva de mergulhar no materialismo digital das redes destrói qualquer capacidade de apreciação da consciência fenomenológica, arriscada e cheia de nuances. Especialmente nestes momentos históricos em que os grandes do mundo se preparam para guiar as massas em direção a gloriosos planaltos.